基于证券业信息安全等级保护的应用系统安全实践 信息安全软件开发的关键路径
一、引言
随着金融科技的迅猛发展,证券行业数字化转型不断深入,应用系统承载的业务种类和数据量急剧增加。与此网络安全威胁日益复杂,针对证券期货行业的网络攻击、数据泄露事件频发。为保障行业信息安全,中国证监会及相关部门发布了《证券期货业信息安全等级保护基本要求》等一系列规范,明确要求证券机构落实信息安全等级保护制度。在此背景下,安全等级保护(等保)不仅是合规要求,更是应用系统安全建设的核心方法论。而信息安全软件开发,则是从源头确保应用系统满足等保要求的关键实践。
二、证券业信息安全等级保护概述
信息安全等级保护(简称“等保”)是我国网络安全领域的基本制度。证券行业等保工作依据《网络安全法》及等保2.0系列标准,结合行业特点,将系统分为五个安全保护等级。等级越高,安全要求越严格。证券应用系统通常涉及大量敏感交易数据、客户身份信息及资金信息,一般需满足三级或以上等保要求。等保要求覆盖安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心等多个层面,同时强调“一个中心、三重防护”的纵深防御体系。
三、应用系统安全实践框架
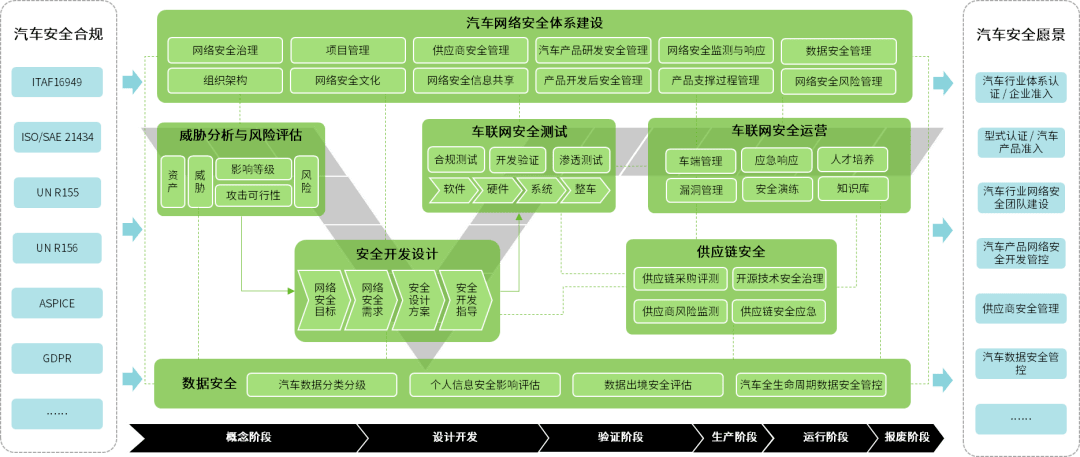
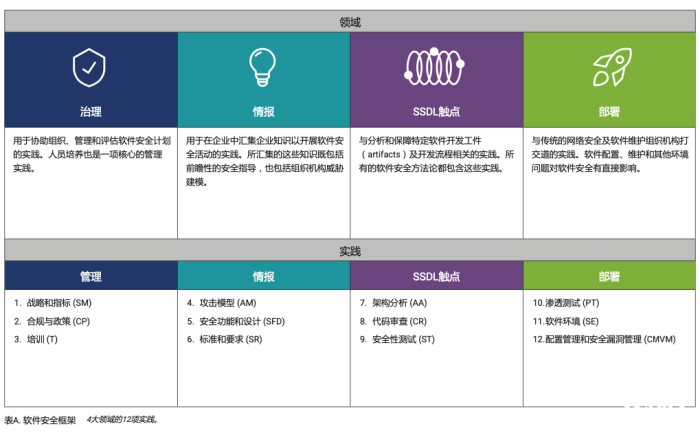
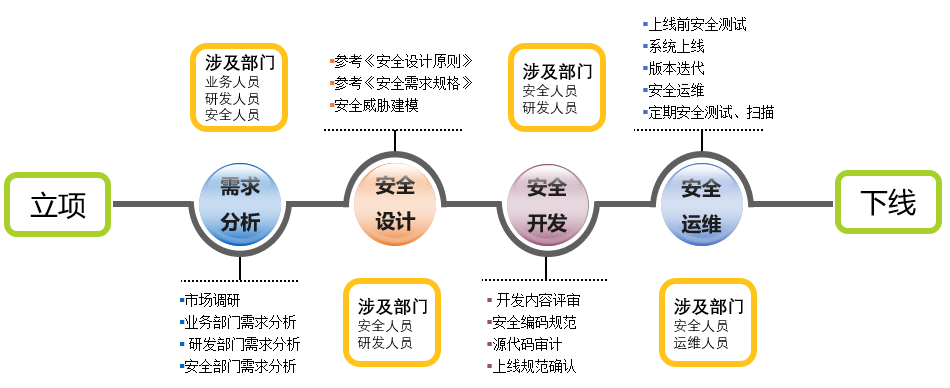
为全面落实等保要求,证券机构应在应用系统全生命周期中融入安全实践,主要包括以下阶段:
- 安全需求分析:在系统立项阶段,依据等保级别明确安全功能需求和安全保证需求,如身份鉴别、访问控制、数据完整性、数据保密性、安全审计等。
- 安全设计:遵循“最小权限”“职责分离”“纵深防御”原则,设计安全的体系架构。例如,采用微隔离技术划分安全域,对敏感数据实施加密存储与传输,设计双因素认证机制。
- 安全编码:在开发过程中遵循安全编码规范,防范OWASP Top 10等常见漏洞,如注入攻击、跨站脚本、失效的身份认证等。
- 安全测试:通过静态代码分析(SAST)、动态应用安全测试(DAST)、交互式应用安全测试(IAST)及渗透测试,全面发现并修复安全缺陷。
- 安全部署与运维:在部署阶段进行安全配置核查,确保中间件、数据库等组件符合等保基线要求。运维阶段持续监控安全事件,定期开展漏洞扫描与风险评估。
四、信息安全软件开发的关键实践
信息安全软件开发强调将安全左移,即从需求阶段即引入安全考量,而非事后修补。针对证券等保要求,应重点落实以下实践:
- 建立安全开发流程(SDL):将安全活动嵌入敏捷开发流程,每个迭代包含安全需求、安全设计、安全编码、安全测试等环节。
- 威胁建模:在架构设计阶段,利用STRIDE等方法识别潜在威胁,并制定缓解措施,确保设计满足等保对访问控制、审计等的具体要求。
- 安全组件与框架:采用经过安全验证的加密库、身份认证框架,避免重复造轮子引入未知风险。
- 代码审计与自动化工具:集成SonarQube、Fortify等工具进行持续代码审计,保证代码质量与安全性。
- 安全培训与意识:定期对开发人员进行安全编码培训,提升整体安全素养。
五、实践案例
某证券公司为满足等保三级要求,对其核心交易系统进行安全改造。在软件开发阶段,引入威胁建模识别出12项高风险威胁,并针对性设计安全控制;采用SAST+DAST组合测试,发现并修复了30余个安全漏洞;在部署前进行基线核查,确保操作系统、数据库、中间件均符合等保要求。系统上线后,顺利通过等保测评,并实现了安全事件零发生。
六、挑战与展望
尽管等保为应用系统安全提供了明确指引,但在实践中仍面临诸多挑战:合规成本高、安全与业务效率平衡难、新技术(如云原生、API经济)带来新风险等。证券行业应持续深化DevSecOps建设,利用人工智能辅助安全开发,推动等保要求与敏捷开发深度融合,构建自适应安全防护体系。
七、
基于证券业信息安全等级保护的应用系统安全实践,是一项系统性工程。信息安全软件开发作为其中的核心环节,要求证券机构从文化、流程、技术三方面协同推进。通过将等保要求融入开发全生命周期,不仅能满足监管合规,更能有效抵御网络威胁,保障投资者利益与行业稳定。在数字化浪潮下,安全将成为证券应用系统的核心竞争力。
如若转载,请注明出处:http://www.yyq258.com/product/60.html
更新时间:2026-10-24 03:22:51