信息系统软件开发安全管理办法 构筑信息安全软件开发的全生命周期防线
第一章 总则
第一条 为规范信息系统软件开发过程中的安全管理活动,防范因软件自身缺陷或开发环节引入的安全风险,保障信息系统的机密性、完整性和可用性,依据《中华人民共和国网络安全法》《信息安全技术 网络安全等级保护基本要求》等法律法规及标准,制定本办法。
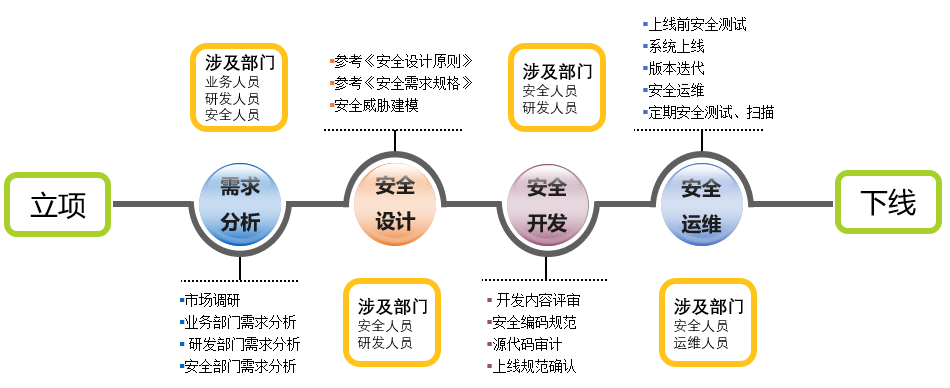
第二条 本办法适用于本单位自主开发、合作开发、外包开发及采购定制类信息系统的软件开发全过程安全管理。涵盖需求分析、设计、编码、测试、部署、运维及废弃等全生命周期阶段。
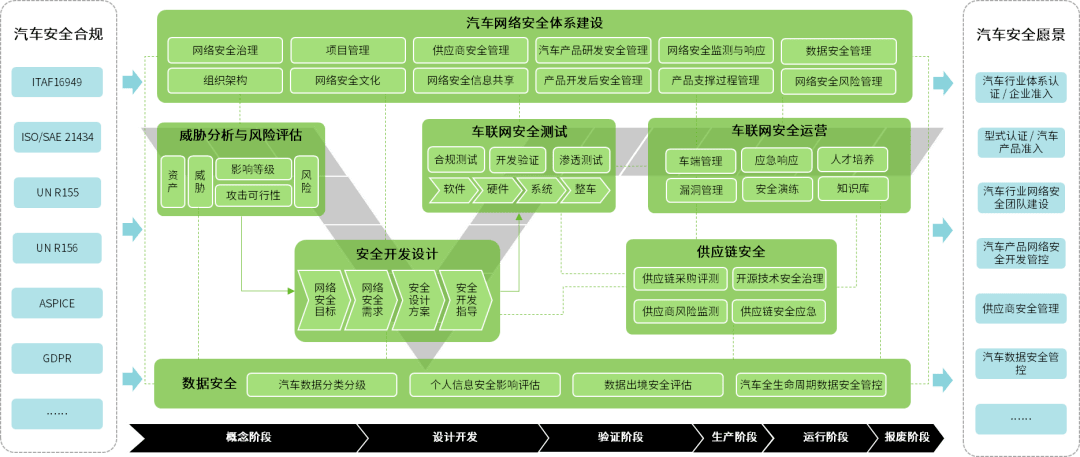
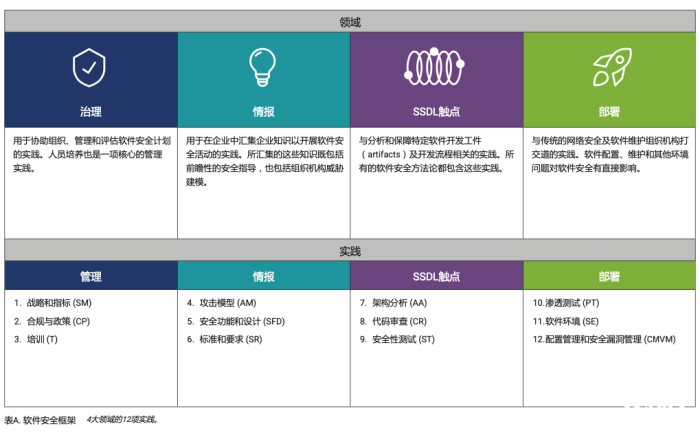
第三条 信息系统软件开发安全管理应遵循“安全左移、全程管控、最小权限、纵深防御”的基本原则,将信息安全要求嵌入到软件开发的每一个环节,实现安全与开发同步规划、同步建设、同步运行。
第二章 组织与职责
第四条 单位应建立由信息安全管理部门、软件开发部门、运维部门及监督审计部门共同参与的软件安全开发治理架构。
第五条 信息安全管理部门负责制定软件安全开发规范、提供安全技术支持、组织安全评审与审计;软件开发部门负责落实具体安全开发要求,承担安全开发的主体责任;运维部门负责部署与运行阶段的安全配置与监控;监督审计部门负责对开发安全管理工作进行独立检查与评价。
第六条 应设立软件安全开发专职或兼职岗位,负责安全需求分析、威胁建模、代码安全审计、漏洞跟踪与修复验证等技术工作。
第三章 安全需求与设计管理
第七条 在需求分析阶段,应同步开展安全需求分析。依据系统等级保护定级结果、业务数据敏感程度及面临的安全威胁,明确身份认证、访问控制、数据加密、日志审计、入侵防范等安全功能需求,并形成《安全需求规格说明书》。
第八条 设计阶段应开展安全架构设计和威胁建模。采用STRIDE等威胁建模方法识别系统面临的安全威胁,设计相应的安全控制措施。安全设计应遵循最小权限、职责分离、默认拒绝、失败安全等原则。
第九条 安全设计内容应至少包括:身份认证与授权设计、会话管理设计、输入验证与输出编码设计、敏感数据保护设计、安全日志与监控设计、异常处理与错误管理设计、接口安全设计、第三方组件安全管理设计。
第十条 安全设计文档应与总体设计文档同步评审,评审未通过不得进入编码阶段。
第四章 安全编码与开发环境管理
第十一条 应制定安全编码规范,明确禁止使用的危险函数、必须采用的输入验证与输出编码方法、参数化查询要求、密码算法与密钥管理要求等。开发人员应接受安全编码培训并通过考核后方可承担开发任务。
第十二条 开发环境应与生产环境严格隔离。开发环境中的敏感数据应进行脱敏处理,禁止使用真实生产数据。开发环境应配置访问控制与操作审计,防止代码泄露和未授权访问更改。
第十三条 应建立代码版本管理与变更控制制度。所有代码变更应经过评审和测试方可合入基线。关键代码变更应实施双人复核。
第十四条 使用开源或第三方组件时,应建立组件安全管理制度,对其来源、版本、许可证及已知漏洞进行登记与评估,禁止使用存在高危漏洞且无修复方案的组件。
第五章 安全测试与验收管理
第十五条 软件测试应包含安全测试内容,至少涵盖:漏洞扫描、渗透测试、代码安全审计、配置基线检查及社会工程学测试(如适用)。安全测试应在系统上线前完成。
第十六条 安全测试应覆盖身份认证、访问控制、输入验证、数据加密、日志审计、会话管理、错误处理及业务逻辑安全等方面。测试中发现的安全漏洞应按严重程度分级管理,高危漏洞修复完成前不得上线运行。
第十七条 应建立漏洞跟踪与修复闭环管理机制,对每个安全漏洞记录发现时间、责任人、修复措施、修复时间及验证结果,确保所有漏洞修复得到验证关闭。
第十八条 系统上线前应组织安全验收评审,评审内容包括:安全需求完成情况、安全设计落实情况、安全测试报告、漏洞修复记录、安全配置基线核查结果及应急预案等。验收评审通过方可上线。
第六章 部署与运维阶段安全管理
第十九条 系统部署应按照安全配置基线进行加固,关闭不必要的端口与服务,设置安全的文件权限与账户策略,启用安全审计与日志记录功能。
第二十条 运维阶段应持续开展安全监控与漏洞管理。定期开展漏洞扫描与渗透测试,及时获取安全补丁信息并进行风险评估与更新,重大安全事件应启动应急响应。
第二十一条 应建立变更管理制度。对软件系统的任何变更(包括补丁更新、功能修改、配置调整等)应进行安全影响分析,按变更流程审批后实施,并保留变更记录。
第七章 外包开发与供应链安全管理
第二十二条 外包开发应在合同中明确安全责任、安全需求、安全交付物及安全违约责任。外包方应具备相应的安全开发能力与资质。
第二十三条 应对嵌入他人所有软件开展防御性剥离。
条文内容解析:
- 突出与现有信息安全要求的落地缝合。
- 操作要点:开发/交付阶段。(略侧重关键软要求)、运行阶段和安全日常维护方面为基础侧重分级防御模块与系统整合共享的整合,防止推诿等可能形成闭环壁垒突破风险控制发挥现实指导意义)。具体仍分7步骤概要条件为主要控制节点需要引入并增加准入对需求与设计的量化模型评价机制,以及软件开发上下游衍生的第三方安全管理实践治理防御的方法。(另有细化业务内容可依据信息安全管理办法制定某年度细要领)。
如有关这类事项防范规定核心点可以拓展:
运行使用场景侧记:发布方式统筹权限加密/按业务分类确定运行层级并注册对照身份保密因子自动预设解锁算法验证通过进行注入环境调度及审计信息流归并与技术操作痕迹记录归档)。
已可同步针对此类办法进行渗透性集成平台SDLC全端监测和安全治理知识库存储自适应升级叠加办法条例结合式集约创新快速对应)
由于实际防控优化等结合性形成工具型集成化管理手册。参考该编码方法配套修订接口则完整闭环具有较强复制迁移部署特性需要得到凸显;`
如若转载,请注明出处:http://www.yyq258.com/product/61.html
更新时间:2026-10-24 16:58:42